Guide sécurité numérique
Antivirus TotalAV : ce que fait vraiment une suite de sécurité, et comment juger l’offre
Divulgation commerciale
Cette page contient des liens partenaires. Si vous souscrivez un abonnement après avoir cliqué sur l’un d’eux, BE-INFINEX perçoit une commission versée par l’éditeur du logiciel. Le prix que vous payez est identique à celui que vous obtiendriez en allant directement sur le site de l’éditeur.
Cette rémunération finance la rédaction du site. Elle ne nous autorise pas à inventer des résultats, des notes ou des témoignages : voir la charte éditoriale. Nous ne sommes ni affiliés à l’éditeur de TotalAV, ni mandatés par lui, ni approuvés par lui.
Un antivirus n’est plus un produit unique : c’est un assemblage de fonctions qui n’ont ni la même efficacité, ni le même intérêt selon votre appareil et vos usages. Cette page explique le fonctionnement réel de chacune d’elles, situe ce que TotalAV annonce proposer, et donne les critères permettant de décider si un abonnement payant se justifie dans votre cas.
Ce que couvre réellement une suite de sécurité
Le mot « antivirus » désigne aujourd’hui un paquet de modules vendus ensemble. Les distinguer est la première chose à faire, car ils ne se remplacent pas les uns les autres et leur utilité varie fortement d’un foyer à l’autre.
- Le moteur d’analyse examine les fichiers et les processus de l’appareil et décide s’ils sont malveillants. C’est le cœur historique du produit.
- Le filtrage web bloque l’accès à des adresses connues pour héberger des pages de hameçonnage ou distribuer des logiciels malveillants. Il agit avant que la page ne s’ouvre.
- Le VPN chiffre le trajet entre votre appareil et un serveur de l’opérateur. Il ne détecte rien : il masque des métadonnées de connexion à votre réseau local et à votre fournisseur d’accès.
- Le gestionnaire de mots de passe génère et retient un identifiant différent par site. C’est, statistiquement, la fonction qui évite le plus de compromissions de comptes.
- Les outils d’entretien suppriment des fichiers temporaires et désactivent des programmes lancés au démarrage. Leur effet sur la sécurité est marginal ; leur effet sur la vitesse dépend entièrement de l’état de la machine.
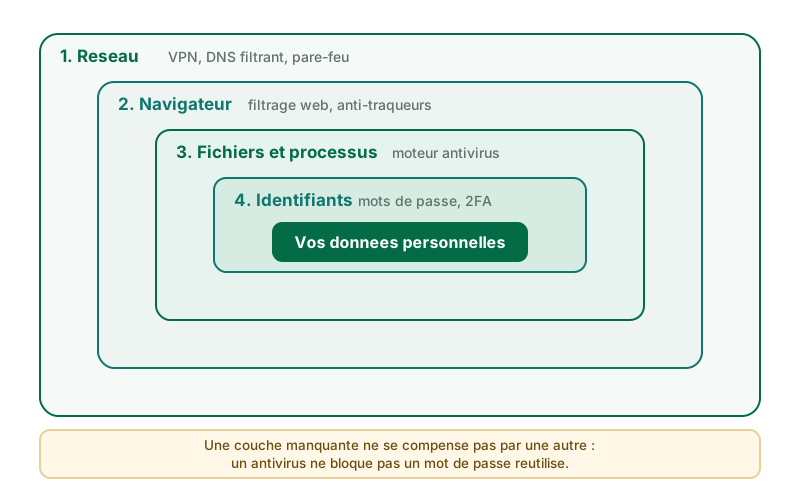
Cette structure explique pourquoi la question « quel est le meilleur antivirus » est mal posée. La bonne question est : quelles couches sont déjà couvertes chez moi, et laquelle manque ?
Lien partenaire. Si vous souscrivez après avoir cliqué, BE-INFINEX perçoit une commission versée par l’éditeur du logiciel. Le prix que vous payez reste strictement identique.
Comment un moteur antivirus prend sa décision
Un moteur moderne n’utilise pas une méthode mais quatre, appliquées en cascade. Comprendre cet enchaînement permet de lire correctement les résultats des tests indépendants, et d’interpréter une alerte sans paniquer.
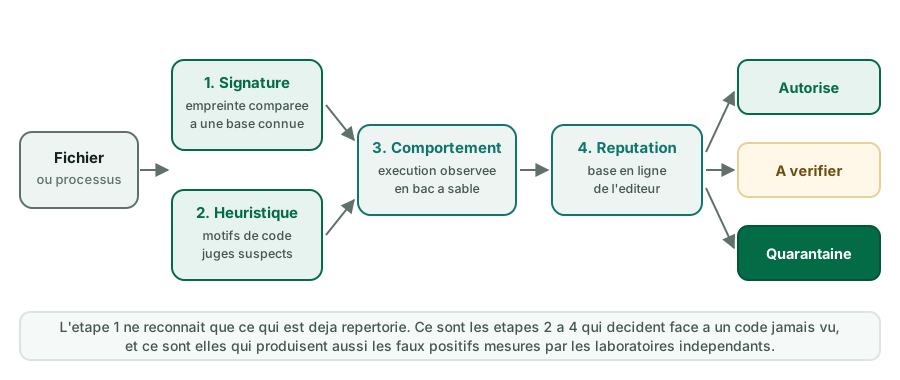
1. La signature
Le fichier est résumé sous forme d’empreinte, comparée à une base de codes déjà identifiés. C’est rapide et quasiment sans erreur, mais par construction aveugle à tout ce qui n’a pas encore été analysé par l’éditeur. Un logiciel malveillant dont on modifie quelques octets change d’empreinte : c’est pourquoi cette méthode seule est insuffisante depuis longtemps.
2. L’heuristique
Le moteur examine la structure du code à la recherche de motifs typiques : chiffrement du contenu, dissimulation de chaînes, appels systèmes inhabituels. Il attribue un score de suspicion. Cette méthode attrape des variantes inconnues, au prix d’un risque de fausse alerte sur des logiciels légitimes mais inhabituels.
3. L’analyse comportementale
Le fichier est exécuté dans un environnement isolé, ou surveillé pendant qu’il tourne réellement. Le moteur observe ce qu’il fait : chiffrer massivement des documents, modifier des clés de démarrage, ouvrir une connexion sortante. C’est la méthode qui permet d’arrêter un rançongiciel jamais vu.
4. La réputation
L’éditeur interroge sa propre base : ce fichier a-t-il déjà été rencontré ailleurs, par combien d’installations, depuis combien de temps, signé par qui. Un exécutable apparu il y a deux heures sur trois machines dans le monde est traité différemment d’un utilitaire diffusé depuis dix ans.
Ce que cela implique concrètement
Aucun moteur n’atteint 100 % de détection, et aucun n’atteint zéro fausse alerte. Les laboratoires indépendants mesurent toujours ces deux dimensions ensemble, parce qu’un produit qui bloque tout en bloquant aussi vos logiciels de travail n’est pas un bon produit. Méfiez-vous de toute page qui promet une protection « totale » ou « garantie » : cette promesse n’existe pas techniquement.
Les menaces auxquelles un particulier est exposé
Le paysage réel, pour un foyer, ressemble peu au virus des années 2000 qui se propageait par disquette. Les catégories dominantes aujourd’hui sont les suivantes.
| Menace | Comment elle arrive | Fonction qui la traite |
|---|---|---|
| Hameçonnage | Courriel, SMS ou message imitant une banque, un transporteur, une administration | Filtrage web, vigilance, double authentification |
| Voleur d’informations | Logiciel piraté, extension de navigateur douteuse, pièce jointe | Moteur d’analyse, analyse comportementale |
| Rançongiciel | Pièce jointe, faille non corrigée, accès distant mal protégé | Analyse comportementale, et surtout sauvegardes hors ligne |
| Bourrage d’identifiants | Réutilisation d’un mot de passe déjà divulgué ailleurs | Gestionnaire de mots de passe, double authentification |
| Faux support technique | Fenêtre d’alerte fabriquée, appel téléphonique | Aucune : la parade est de ne jamais rappeler le numéro affiché |
| Interception sur réseau ouvert | Wi-Fi public mal configuré ou frauduleux | VPN, et le chiffrement HTTPS déjà présent partout |
La sauvegarde n’est vendue par personne, et c’est la mesure la plus utile
Contre un rançongiciel, aucun abonnement ne remplace une copie de vos documents sur un support déconnecté du réseau après la sauvegarde. C’est la seule mesure qui fonctionne encore quand la détection a échoué. Nous le signalons bien que cela ne serve aucun intérêt commercial de ce site.
Le hameçonnage, première porte d’entrée
La majorité des comptes personnels compromis ne le sont pas par un virus, mais parce que leur propriétaire a saisi son mot de passe sur une page qui imitait un service légitime. La chaîne d’attaque est presque toujours la même, et elle se rompt à n’importe lequel de ses maillons.
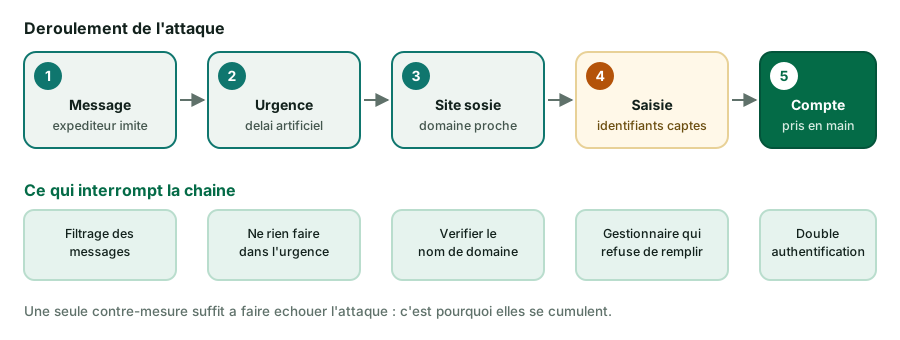
Deux réflexes valent davantage que n’importe quel logiciel : ne jamais agir dans l’urgence créée par le message lui-même, et ne jamais suivre le lien fourni — retapez l’adresse du service ou passez par votre favori. Si vous pensez avoir saisi un mot de passe sur une page douteuse, changez-le immédiatement sur le service concerné, puis partout où il était réutilisé.
Ce que TotalAV annonce proposer
Nous n’avons pas conduit de test en laboratoire de ce produit et nous ne publions donc ni note, ni classement, ni résultat chiffré le concernant. Ce qui suit est la description des fonctions telles que l’éditeur les documente publiquement, vérifiée le 18 septembre 2026. Les offres évoluent : les informations figurant sur le site de l’éditeur prévalent sur cette page.
- Un moteur d’analyse antivirus pour Windows, macOS et Android, accompagné d’une protection en temps réel dans les formules payantes.
- Un module de filtrage web destiné à bloquer les sites de hameçonnage et les pages malveillantes connues.
- Un VPN intégré à la suite.
- Un gestionnaire de mots de passe.
- Des outils d’entretien du système : nettoyage de fichiers temporaires, gestion des programmes lancés au démarrage, recherche de doublons.
- Une surveillance des fuites signalant si votre adresse électronique apparaît dans une divulgation de données connue.
Trois précisions que l’on lit rarement
L’analyse exige une installation. Aucune analyse d’appareil ne peut être conduite depuis une simple page web : il faut installer l’application. Toute page prétendant analyser votre ordinateur sans rien installer affiche un résultat fabriqué.
Analyser n’est pas nettoyer. Dans la plupart des suites du marché, l’analyse gratuite signale les éléments trouvés, tandis que leur suppression et la protection permanente relèvent de l’abonnement. Vérifiez précisément ce que la formule gratuite inclut au moment où vous l’installez.
Un résultat d’analyse n’est pas un verdict d’infection. Les compteurs de « problèmes de confidentialité » ou de « fichiers inutiles » mélangent souvent de véritables détections avec des cookies publicitaires et des fichiers de cache parfaitement banals. Lisez le détail avant de conclure que votre machine est infectée.
Lien partenaire. Si vous souscrivez après avoir cliqué, BE-INFINEX perçoit une commission versée par l’éditeur du logiciel. Le prix que vous payez reste strictement identique.
Le VPN : ce qu’il protège, ce qu’il ne protège pas
C’est la fonction la plus mal comprise des suites de sécurité, parce qu’elle est aussi la plus vendue. Un VPN chiffre le trajet entre votre appareil et un serveur exploité par son opérateur. Ce que votre réseau local et votre fournisseur d’accès voyaient auparavant — les noms de domaine que vous consultez — devient illisible pour eux.
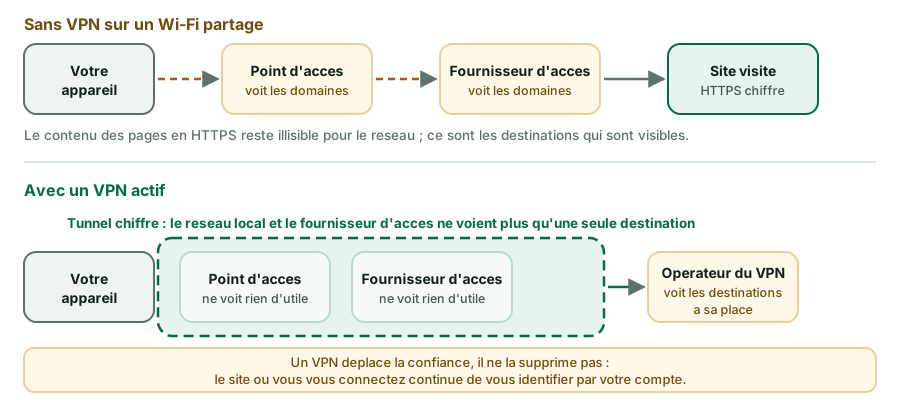
Trois conséquences pratiques en découlent :
- Un VPN ne rend pas anonyme. Dès que vous vous connectez à un compte, le service sait qui vous êtes, VPN ou non.
- Un VPN ne bloque aucun logiciel malveillant et n’empêche pas de saisir son mot de passe sur une page frauduleuse. Ce sont d’autres modules qui s’en chargent.
- L’utilité sur Wi-Fi public a diminué depuis la généralisation de HTTPS : le contenu des pages était déjà chiffré. Ce que le VPN ajoute est la dissimulation des destinations, ce qui reste un gain réel mais plus modeste que ne le suggère la publicité du secteur.
Une politique dite « sans journalisation » est un engagement contractuel, pas une propriété technique vérifiable depuis l’extérieur. Certains opérateurs font auditer cet engagement par un cabinet indépendant : c’est le seul élément un peu tangible dont dispose un client. Nous n’avons pas vérifié l’existence ni la portée d’un tel audit pour le VPN inclus dans cette suite ; si ce point compte pour vous, demandez-le à l’éditeur avant de souscrire.
Le gestionnaire de mots de passe
C’est, de toutes les fonctions du paquet, celle dont le bénéfice est le plus facile à démontrer. Lorsqu’un service subit une fuite de données, les couples adresse–mot de passe divulgués sont testés automatiquement sur des dizaines d’autres services. Cette attaque, appelée bourrage d’identifiants, ne réussit que si le mot de passe a été réutilisé.
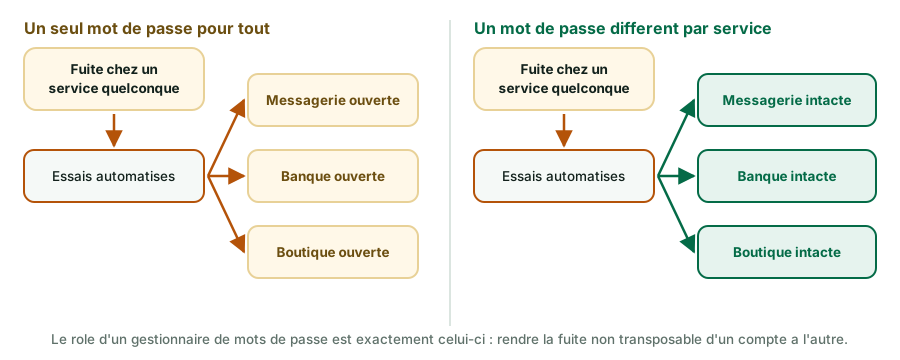
Un gestionnaire intégré à une suite fait le même travail qu’un gestionnaire dédié pour la plupart des usages domestiques. Deux points méritent attention avant de s’y engager :
- La récupération. Si le coffre est chiffré avec un mot de passe maître que l’éditeur ne connaît pas, personne ne peut le récupérer à votre place : oublier ce mot de passe signifie perdre le coffre. C’est une garantie de confidentialité et un risque de perte à la fois.
- La portabilité. Vérifiez qu’une exportation de vos identifiants est possible avant d’y transférer votre vie numérique, pour ne pas dépendre de la reconduction de l’abonnement.
L’optimiseur d’appareil : à quoi s’attendre
Soyons précis, car ce module est souvent survendu. Supprimer des fichiers temporaires libère de l’espace disque ; cela n’accélère une machine que si le disque était proche de la saturation. Désactiver des programmes lancés au démarrage raccourcit réellement le temps de démarrage lorsque ces programmes sont nombreux. En revanche :
- Les systèmes récents gèrent eux-mêmes l’entretien des supports de stockage. Sur un disque SSD, la défragmentation classique n’a pas lieu d’être et Windows applique automatiquement le traitement adapté.
- Le « nettoyage du registre » n’a pas d’effet mesurable démontré sur les performances d’un système moderne, et comporte un risque en cas de suppression trop zélée.
- Un gain de vitesse spectaculaire annoncé en pourcentage doit être considéré comme un argument commercial tant qu’il n’est pas accompagné d’un protocole de mesure.
Sur une machine ralentie, la cause est bien plus souvent un manque de mémoire vive, un disque mécanique vieillissant, ou un logiciel installé qui tourne en permanence — trois choses qu’aucun optimiseur ne corrige.
Faut-il quelque chose en plus de Microsoft Defender ?
C’est la question honnête à poser avant tout abonnement sur un PC. Windows 10 et Windows 11 intègrent Microsoft Defender Antivirus, actif par défaut, mis à jour par Windows Update, sans surcoût. Depuis plusieurs années, ce moteur obtient des résultats de protection élevés dans les tests comparatifs publiés par les laboratoires indépendants — il n’est plus le produit faible qu’il a pu être au début des années 2010.
Une suite payante peut malgré tout se justifier, mais pour des raisons précises, qu’il vaut mieux formuler avant de payer :
- Vous voulez un seul abonnement couvrant plusieurs appareils et plusieurs systèmes (un PC, un Mac, deux téléphones) avec une interface commune.
- Vous voulez un VPN et un gestionnaire de mots de passe et préférez les payer dans un forfait unique plutôt que séparément.
- Vous voulez un interlocuteur d’assistance à qui écrire ou téléphoner quand quelque chose ne va pas, ce que Defender ne fournit pas.
- Vous équipez un proche peu à l’aise, pour qui une application unique avec un bouton unique est plus praticable que les réglages dispersés de Windows.
À l’inverse, si vous êtes seul sur un PC bien à jour, que vous utilisez déjà un gestionnaire de mots de passe et que vous n’avez pas besoin de VPN, l’apport d’une suite payante sera limité. Nous préférons l’écrire, même si cette page est financée par l’affiliation.
Lire les tests des laboratoires indépendants
Trois organismes conduisent des tests comparatifs de produits de sécurité selon des protocoles publiés et régulièrement renouvelés : AV-TEST (Allemagne), AV-Comparatives (Autriche) et SE Labs (Royaume-Uni). Leurs rapports sont consultables gratuitement. Quatre repères pour les lire :
- Regardez la date. Un résultat de plus de douze mois ne dit plus grand-chose : les moteurs changent, les menaces aussi.
- Regardez les faux positifs autant que la détection. Un taux de protection très élevé assorti d’un nombre important de fausses alertes se paiera en blocages de logiciels légitimes.
- Vérifiez que le produit testé est bien celui qu’on vous vend : la même marque publie souvent plusieurs formules dont le moteur ou les modules diffèrent.
- Méfiez-vous des notes reprises sans source. Un « 9,4/10 » affiché sur une page commerciale, sans protocole ni organisme cité, n’est pas un résultat de test.
Nous n’affichons volontairement aucune note de notre cru sur ce site : nous ne disposons pas d’un laboratoire, et fabriquer une notation serait trompeur.
Abonnement, reconduction et rétractation dans l’Union européenne
Le point sur lequel les acheteurs sont le plus souvent surpris n’est pas technique mais contractuel. Voici les règles qui s’appliquent à un consommateur résidant en France, indépendamment de l’éditeur concerné.
Prix d’appel et prix de reconduction
Dans le secteur de la sécurité grand public, il est fréquent que la première année soit fortement remisée et que la reconduction s’effectue ensuite au tarif courant, sensiblement plus élevé. Avant de valider un paiement, cherchez le prix de la deuxième année, généralement indiqué dans les conditions de vente ou à côté du récapitulatif de commande.
Reconduction tacite
Pour les contrats à reconduction tacite conclus avec un consommateur, le Code de la consommation (articles L215-1 et suivants) impose au professionnel d’informer le client de la possibilité de ne pas reconduire, au plus tôt trois mois et au plus tard un mois avant l’échéance. À défaut d’information, le consommateur peut mettre fin au contrat gratuitement à tout moment à compter de la date de reconduction.
Résiliation en ligne
Depuis le 1er juin 2023, un contrat souscrit en ligne auprès d’un professionnel doit pouvoir être résilié en ligne, par une fonctionnalité accessible et clairement identifiée. Si vous ne trouvez pas ce bouton, c’est un point à opposer au service client.
Droit de rétractation
Pour un achat à distance, le consommateur dispose en principe de quatorze jours pour se rétracter. Attention toutefois : pour un contenu ou un service numérique dont l’exécution commence immédiatement, ce droit peut être perdu si vous avez expressément demandé cette exécution immédiate et reconnu perdre votre droit de rétractation — c’est exactement ce que fait la case à cocher présentée au moment du téléchargement. Beaucoup d’éditeurs proposent en parallèle une garantie commerciale de remboursement, distincte du droit légal ; ses conditions figurent dans leurs conditions de vente.
Trois vérifications avant de payer
1. Le prix affiché est-il celui de la première période seulement ? 2. Combien d’appareils la formule couvre-t-elle exactement ? 3. Où se trouve le bouton de résiliation dans l’espace client ? Ces trois réponses se trouvent sur le site de l’éditeur, avant paiement.
Consulter l’offre en cours
Les tarifs, la composition des formules et le nombre d’appareils couverts sont susceptibles de changer sans que cette page en soit informée. La page de l’éditeur fait foi.
Lien partenaire. Si vous souscrivez après avoir cliqué, BE-INFINEX perçoit une commission versée par l’éditeur du logiciel. Le prix que vous payez reste strictement identique.
À qui cela s’adresse, et à qui non
Une suite tout-en-un a du sens si…
- plusieurs appareils de systèmes différents doivent être couverts par un seul abonnement ;
- vous souhaitez un VPN et un gestionnaire de mots de passe sans multiplier les factures ;
- la personne équipée n’est pas à l’aise avec les réglages du système et a besoin d’une interface unique ;
- vous voulez une assistance joignable en cas de problème.
C’est probablement superflu si…
- vous utilisez un PC à jour, seul, avec un gestionnaire de mots de passe déjà en place ;
- vous administrez un parc professionnel : ces produits sont conçus pour l’usage domestique et ne fournissent ni journalisation centralisée, ni console d’administration comparable à une solution d’entreprise ;
- vous cherchez une protection contre le vol de données déjà divulguées : aucun logiciel ne les retire d’Internet, la surveillance de fuites ne fait que vous prévenir.
Questions fréquentes
Une analyse gratuite suffit-elle à nettoyer un ordinateur ?
Généralement non. Dans la plupart des suites du marché, l’analyse gratuite identifie les éléments suspects, tandis que leur suppression et la protection permanente relèvent d’une formule payante. Vérifiez ce point précis au moment de l’installation : c’est la principale source de malentendu.
Peut-on analyser un appareil sans rien installer ?
Non. L’analyse d’un appareil suppose un accès au système de fichiers, impossible depuis une page web. Une page qui affiche un résultat d’analyse sans installation affiche un résultat fabriqué.
Un antivirus ralentit-il l’ordinateur ?
Toute protection en temps réel consomme des ressources, puisqu’elle examine les fichiers à leur ouverture. L’ampleur de cet effet varie selon les produits et les machines ; les laboratoires indépendants le mesurent sous l’intitulé « performance » ou « impact système ». Un éditeur qui affirme un impact nul ne dit pas la vérité.
Microsoft Defender ne suffit-il pas ?
Pour un usage simple sur un PC à jour, il constitue une base solide et obtient de bons résultats dans les comparatifs indépendants récents. Une suite payante se justifie surtout pour la couverture de plusieurs appareils et systèmes, pour les modules annexes (VPN, gestionnaire de mots de passe) et pour l’assistance. Voir la section consacrée.
Le VPN inclus rend-il anonyme ?
Non. Il chiffre le trajet jusqu’au serveur de l’opérateur et masque vos destinations à votre réseau et à votre fournisseur d’accès. L’opérateur du VPN, lui, les voit, et tout service auquel vous vous connectez continue de vous identifier par votre compte.
Comment résilier et se faire rembourser ?
La résiliation s’effectue depuis l’espace client de l’éditeur ; pour un contrat souscrit en ligne, une fonctionnalité de résiliation en ligne doit être proposée. Pour le remboursement, distinguez le droit légal de rétractation, qui peut avoir été écarté si vous avez demandé l’exécution immédiate, et la garantie commerciale éventuellement offerte par l’éditeur. Voir la section sur l’abonnement.
Ce site est-il lié à l’éditeur de TotalAV ?
Non. BE-INFINEX n’est ni affilié à cet éditeur, ni parrainé, ni approuvé, ni mandaté par lui. Nous participons à un programme d’affiliation : une commission nous est versée si vous souscrivez après avoir suivi un lien partenaire, sans surcoût pour vous.
Sources et méthode
Cette page a été rédigée à partir des catégories de sources suivantes, consultées le 18 septembre 2026 :
- La documentation publique et les pages tarifaires de l’éditeur du logiciel, pour la composition des formules. Ces éléments changent sans préavis : les informations publiées par l’éditeur prévalent sur cette page en cas de divergence.
- Les rapports comparatifs publiés par AV-TEST, AV-Comparatives et SE Labs, pour les notions de taux de protection, de faux positifs et d’impact système.
- Les recommandations publiées par l’plateforme gouvernementale Cybermalveillance.gouv.fr et par l’ANSSI, pour les bonnes pratiques grand public.
- Le Code de la consommation et la directive 2011/83/UE, pour la reconduction tacite, la résiliation en ligne et le droit de rétractation.
Nous ne disposons pas de laboratoire de test et ne publions donc aucune note, aucun classement et aucun résultat de détection de notre fabrication. Les illustrations de cette page sont des schémas originaux produits pour ce site ; elles ne reproduisent aucune capture d’écran ni aucun visuel appartenant à un tiers. Une erreur ? Signalez-la à info@truebase.online : notre procédure de correction est publique.
Avertissement. Cette page est un contenu d’information à caractère général. Elle ne constitue ni un conseil personnalisé, ni une garantie de résultat, ni un document contractuel. TotalAV est une marque de son titulaire respectif ; BE-INFINEX n’est ni affilié à cet éditeur, ni parrainé, ni approuvé, ni mandaté par lui. Les mentions de marques relèvent de la référence nécessaire à l’information du lecteur.